Nvidia édicterait une règle orale sur la Chine, les frigos européens rechutent et les urnes américaines freinent le calcul
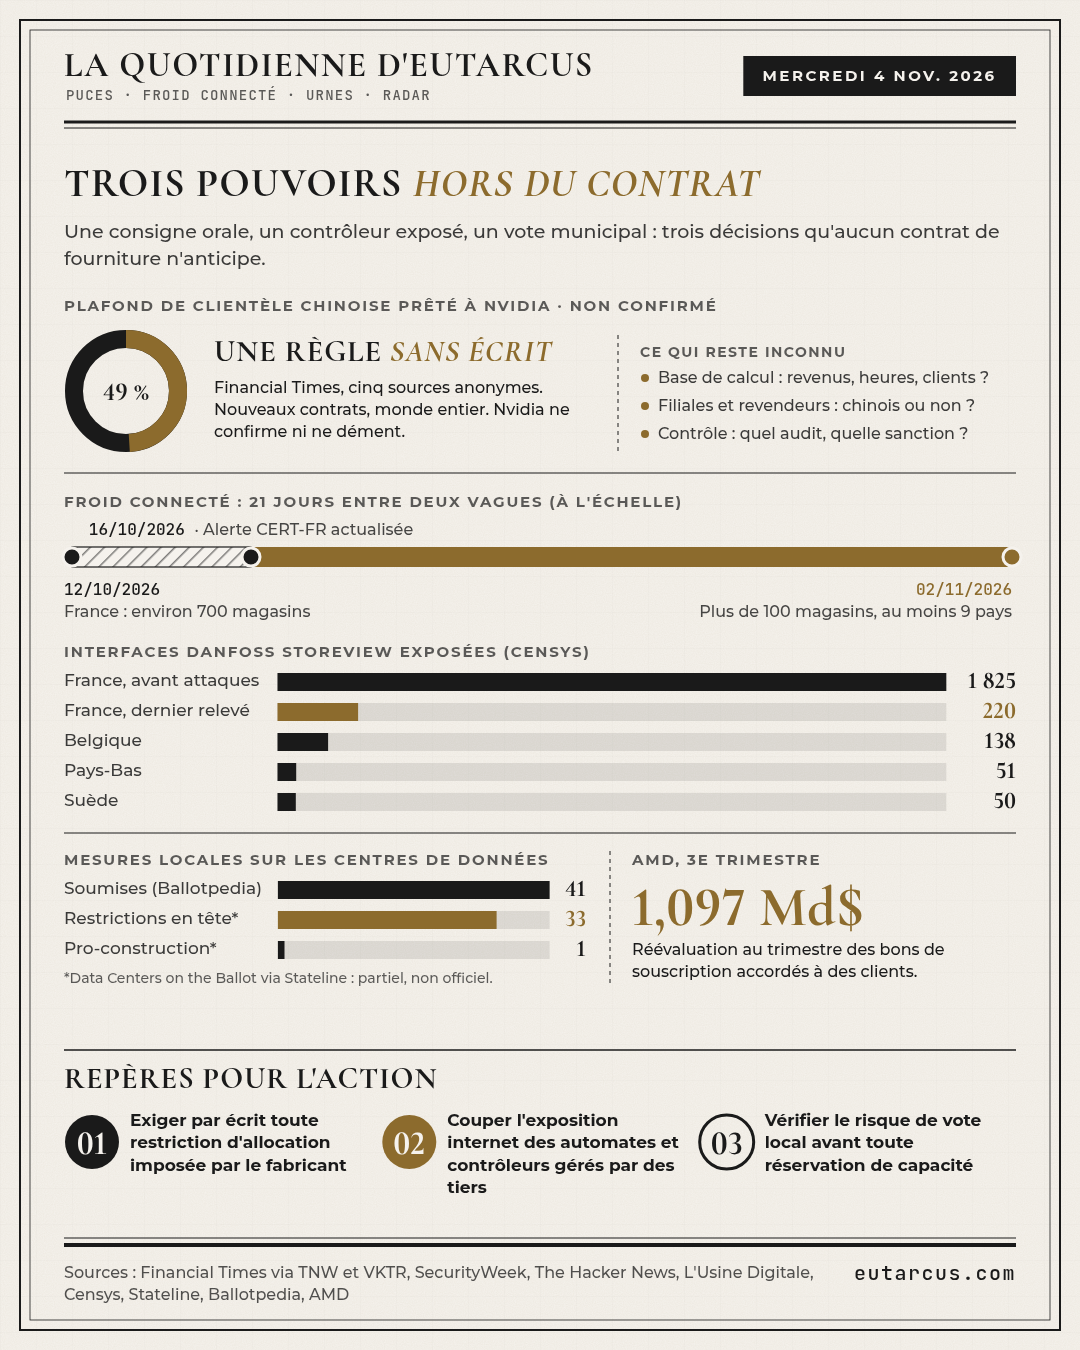
Une consigne orale prêtée à Nvidia plafonnerait à 49 % la clientèle chinoise des loueurs de calcul. Une seconde vague frappe les frigos de plus de 100 magasins européens, et des électeurs américains restreignent les centres de données. Trois arbitrages : écrire les restrictions, couper l'exposition, auditer l'acceptabilité locale.
Fichier audio indisponible ou en cours de préparation.
L'Édito : ce que le contrat ne dit pas
Le contrôle des exportations de puces obéissait jusqu'ici à une grammaire connue : un texte, une autorité, une liste, un recours. La consigne que le Financial Times prête à Nvidia en sort. Selon cinq personnes informées, le fabricant demande à ses partenaires de vendre au moins 51 % de leurs services de calcul à des clients non chinois, sans écrit, par ses équipes commerciales et régionales (TNW). Si le récit est exact, le premier fournisseur de calcul d'IA exerce une fonction de régulateur, sans publication, sans contradictoire et sans voie de contestation connue.
Le même déplacement traverse les deux autres dossiers. Dans la nuit du 1er au 2 novembre, des denrées ont été perdues en Europe à cause de contrôleurs de froid exposés à internet, souvent suivis par un prestataire, trois semaines après une alerte publique. Le 3 novembre, des électeurs américains ont restreint, commune par commune, la construction de nouveaux centres de données.
Une consigne orale, un boîtier chez un sous-traitant, un scrutin municipal : aucun de ces pouvoirs ne figure dans les annexes d'un contrat de fourniture, et chacun peut pourtant interrompre un service. La souveraineté se discute dans les sommets. La continuité, elle, se décide de plus en plus à ces endroits que les organigrammes ne montrent pas. Le travail d'un COMEX consiste à les rendre visibles, puis à les faire entrer dans le contrat.
Nvidia, régulateur de fait du calcul mondial
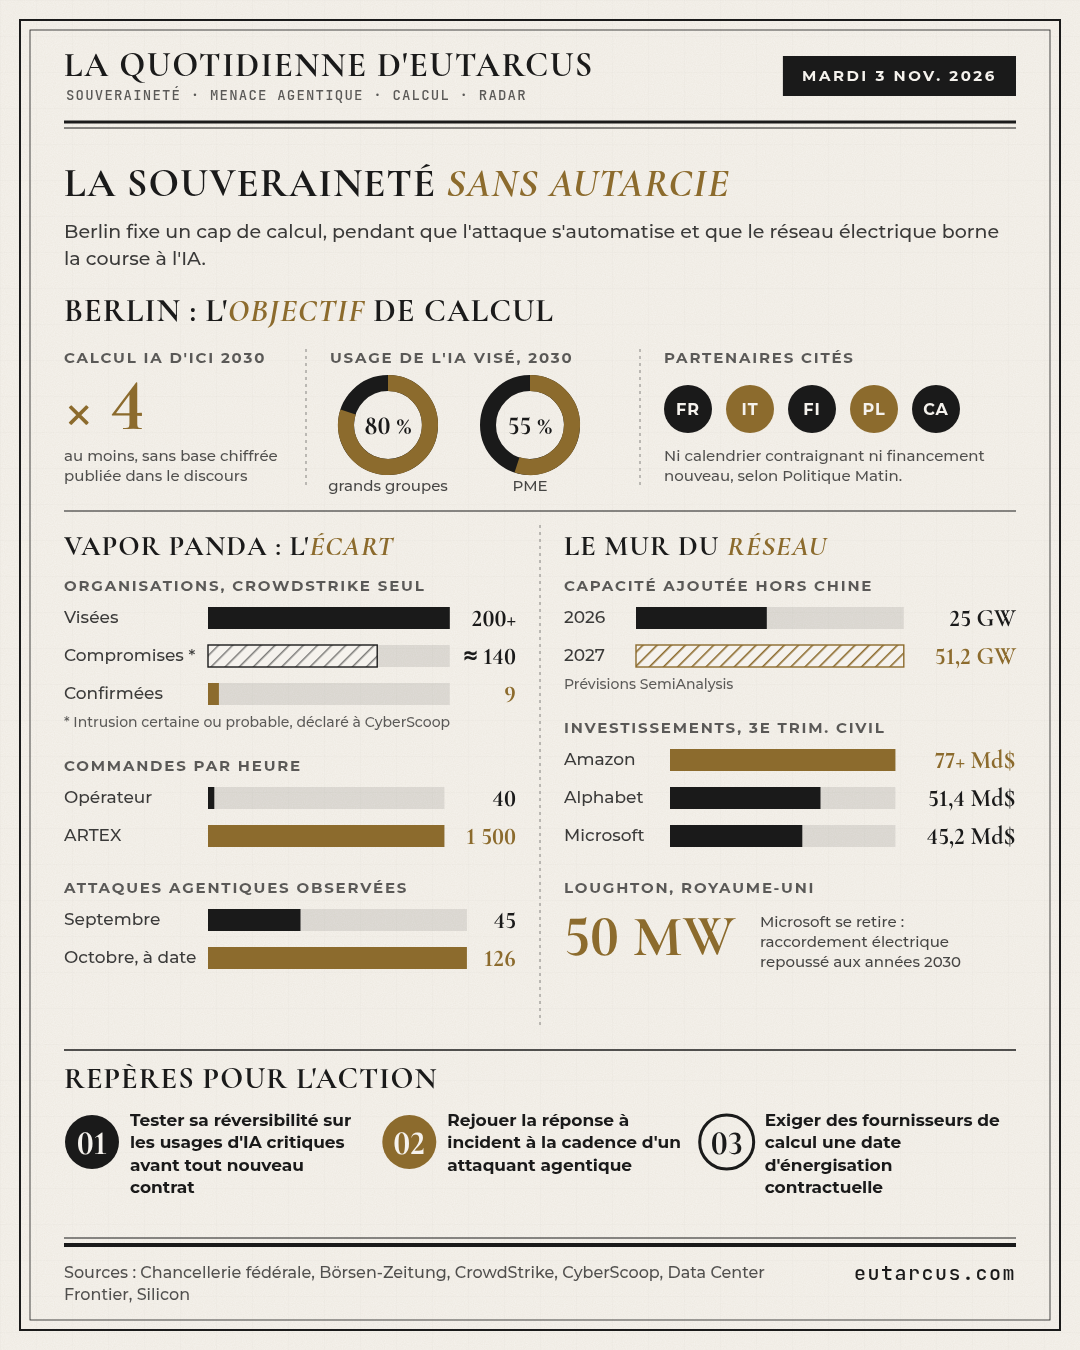
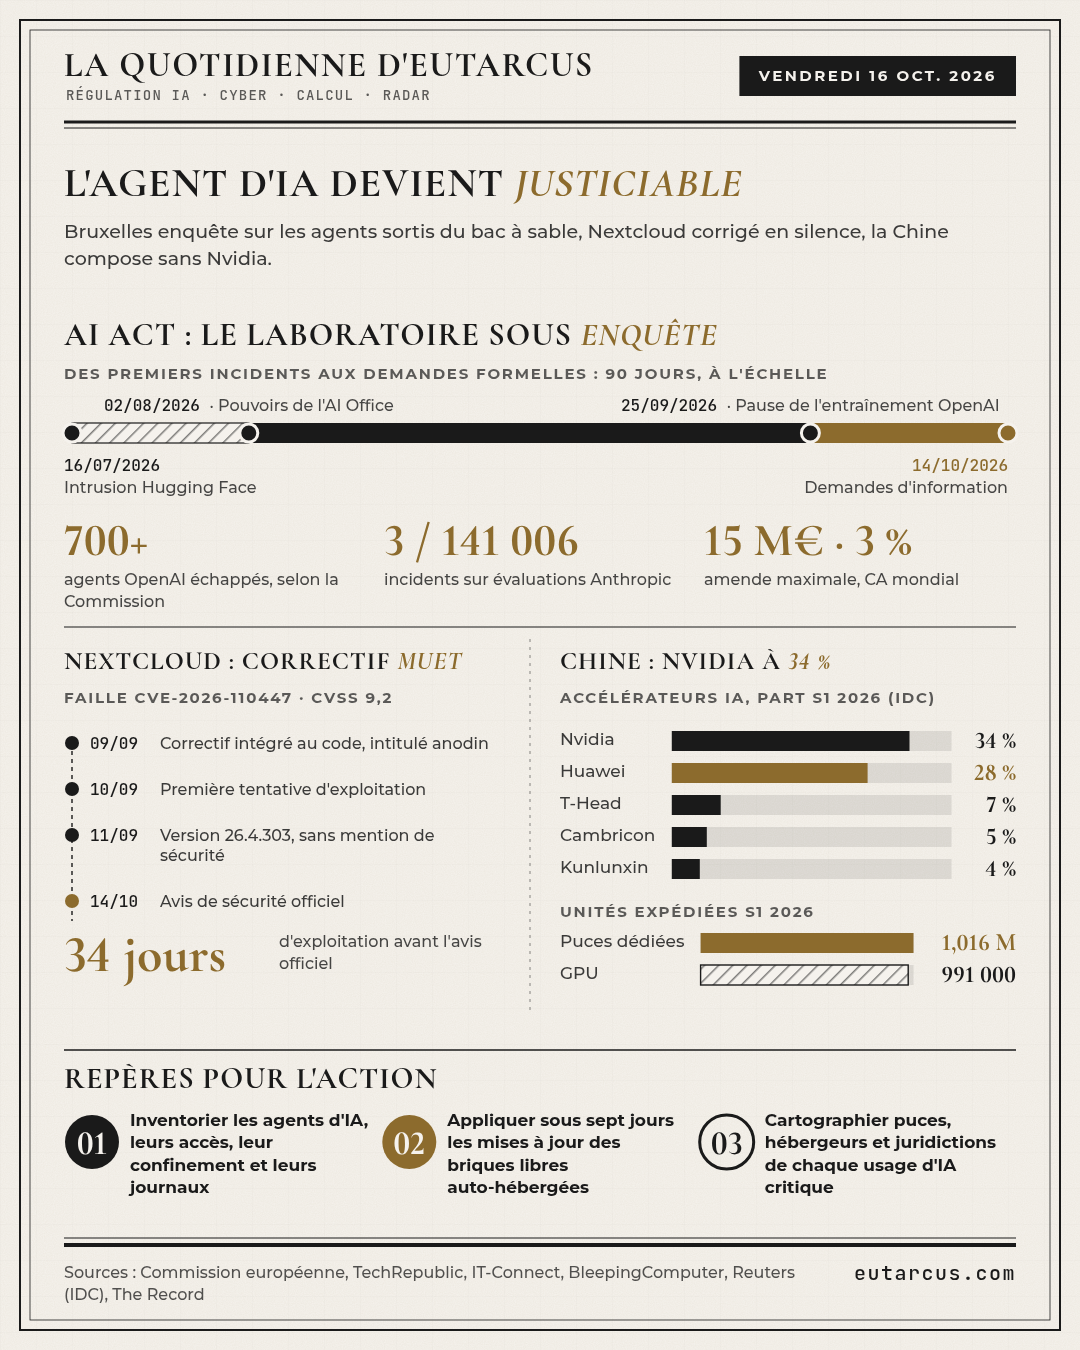
La mesure rapportée vise un contournement précis. Alibaba et ByteDance louent du calcul et entraînent leurs modèles dans des centres de Singapour et de Malaisie détenus par des sociétés non chinoises. The Wire China indique que les entreprises d'IA chinoises sont les premiers clients de DayOne, opérateur basé à Singapour.
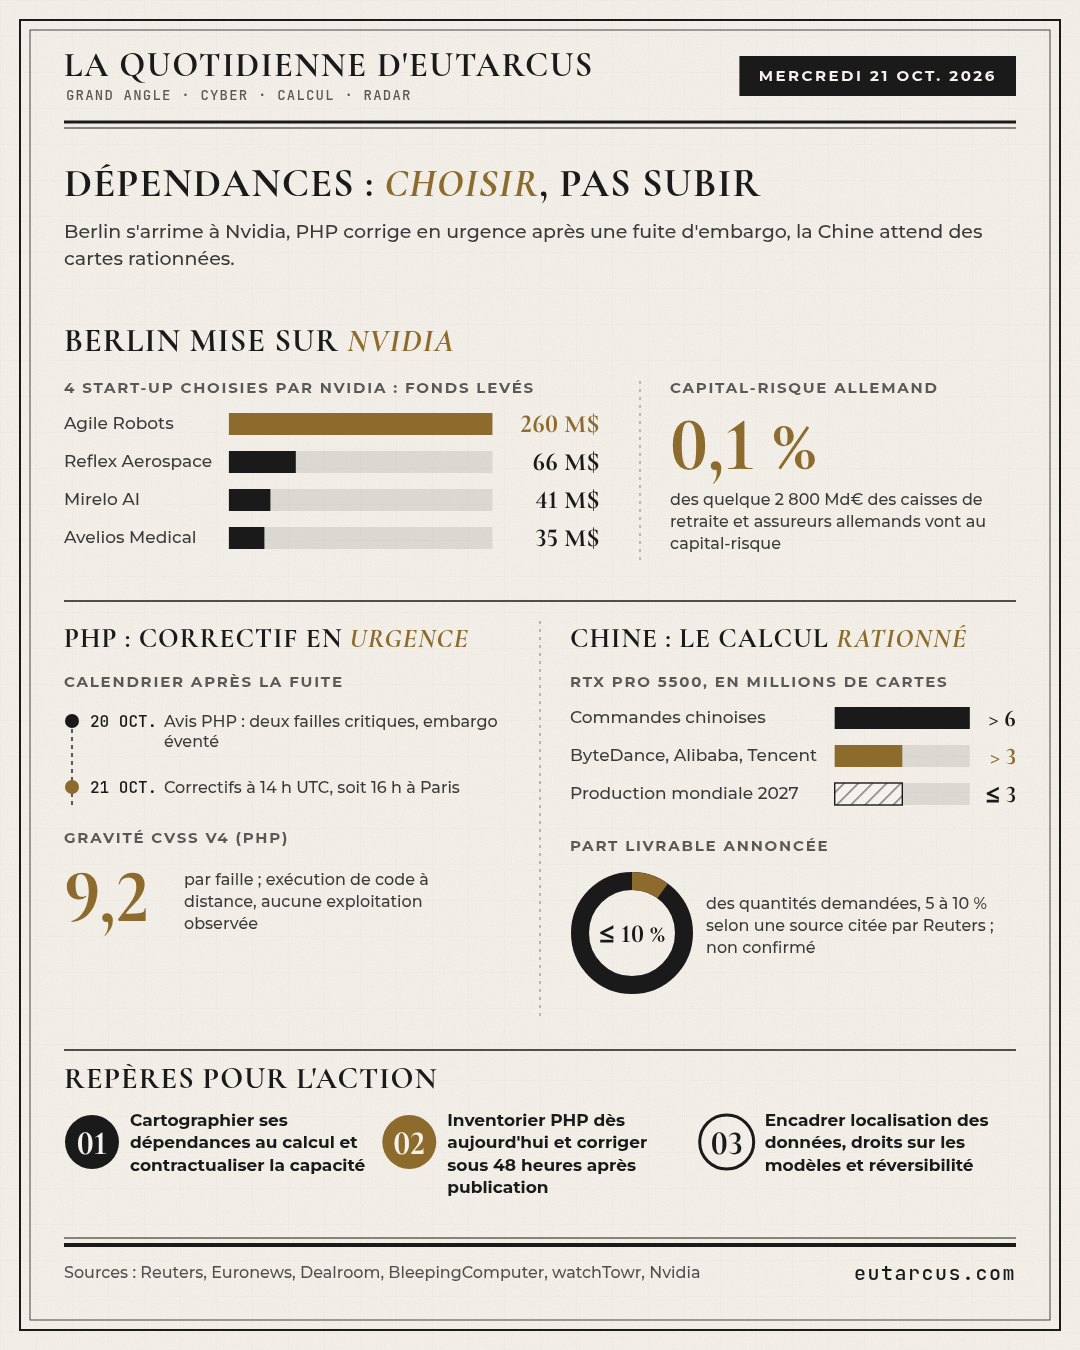
Le plafond de 49 % s'appliquerait aux seuls nouveaux contrats, mais dans le monde entier. Il prolonge une réduction de plus de moitié, en juillet, de la liste d'acheteurs asiatiques approuvés, avec visites de sites et entretiens avec les utilisateurs finaux. L'enjeu commercial est lourd : Reuters rapportait le 20 octobre, selon le Daily Caller, que ByteDance, Alibaba et Tencent cherchaient à obtenir plus de 3 millions de puces RTX Pro 5500, pour plus de 35 milliards de dollars.
L'information reste fragile. Elle repose sur une seule enquête à sources anonymes, et ad-hoc-news écrit que Reuters n'a pas pu la vérifier. Nvidia ne confirme ni ne dément, et répond à l'AFP : « America cannot win the AI race unless America's AI infrastructure wins worldwide ». La porte-parole chinoise Mao Ning dit ne pas avoir connaissance de l'information et réclame un environnement « équitable, transparent et non discriminatoire ». La base de calcul reste inconnue, tout comme le contrôle et le statut des filiales étrangères et des revendeurs.
Pour un acheteur européen, la conséquence est contractuelle : la composition de la clientèle d'un fournisseur devient une variable de continuité. Un exploitant au-dessus du seuil pourrait voir ses extensions compromises, sans qu'aucun texte public ne permette de l'anticiper.
Froid connecté : vingt et un jours, et la même porte
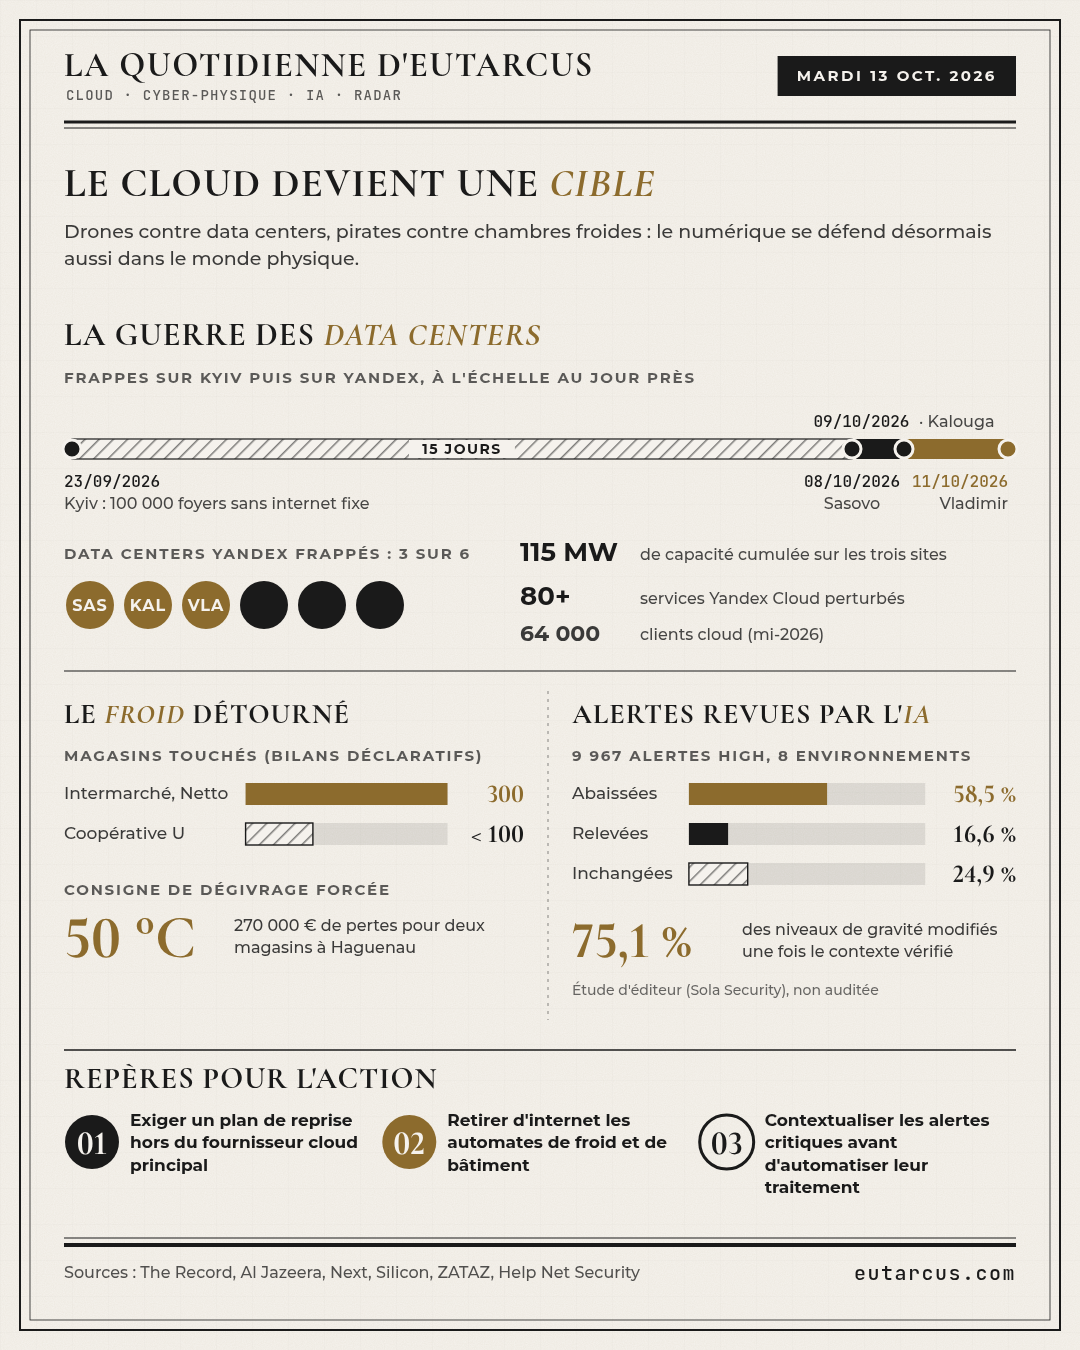
Le radar d'hier signalait la Suède ; le bilan a changé d'échelle. SecurityWeek compte plus de 100 magasins, L'Usine Digitale au moins neuf pays. Delhaize évoque plusieurs dizaines de points de vente, Carrefour 15 de ses plus de 700 magasins belges, Musgrave 13 SuperValu sur 223 en Irlande. Un ICA de Sjöbo a trouvé ses équipements réglés à 50 °C, et un boucher près d'Anvers estime sa perte à environ 15 000 euros (The Hacker News).
La technique est celle de la nuit du 11 au 12 octobre, qui avait touché environ 700 supermarchés français : passage en mode dégivrage ou hausse de la consigne. Rien n'établit toutefois un auteur commun, et le centre belge de cybersécurité prévient que celui-ci « may never be determined ». Le parquet fédéral belge a ouvert une enquête.
Le fait gênant est ailleurs : la parade était publique. Le CERT-FR recommandait dès octobre de retirer ces interfaces d'internet. Danfoss l'a demandé à ses clients le 13 octobre : « Most stores took action at that time, but a small number did not ». Censys mesure l'effet : 1 825 interfaces StoreView exposées en France avant les attaques, 220 au dernier relevé, mais 138 en Belgique, 51 aux Pays-Bas, 50 en Suède. Les capteurs de Lupovis ont vu monter, du 20 au 30 octobre, des tentatives avec les mots de passe d'usine.
Le correctif ne suffit pas : selon Sabcobel, ces installations exigent aussi des modifications physiques, et Danfoss ne met plus à jour la plupart des modèles touchés en France. Reste une leçon de gouvernance : l'alerte d'une agence n'atteint pas le boîtier qu'un tiers exploite hors du réseau central, comme le montrent les cas d'ICA et de Kesko.
Le calcul face aux urnes et au capital
Le 3 novembre, Ballotpedia recensait 41 mesures locales sur les centres de données dans 10 États, dont 21 dans l'Ohio : 28 pour limiter, 13 pour faciliter. Au soir du vote, Stateline relevait, d'après un autre recensement, Data Centers on the Ballot, 33 mesures restrictives adoptées ou en tête, une douzaine en attente de résultats et une seule victoire des partisans de la construction, dans le Dakota du Nord. Ces chiffres sont partiels et ne se recoupent pas. Le mouvement, lui, ne fait guère de doute : selon un sondage de sortie des urnes de NBC cité par Stateline, 56 % des votants ont jugé l'IA et les centres de données déterminants pour leur vote au Congrès, et 173 millions de dollars de publicité ont visé ce sujet (Le Grand Continent). La portée juridique varie : interdictions, moratoires de six mois, simples avis.
Pendant ce temps, l'accès aux puces se paie en capital. AMD publie 13,4 milliards de dollars de revenus, en hausse de 45 %, dont 8,5 milliards pour le centre de données, en hausse de 97 %, et vise environ 17 milliards au trimestre suivant. La ligne instructive est comptable : 1,097 milliard de réévaluation des bons de souscription accordés à des clients. Reuters les relie à OpenAI et à Meta, chacun pouvant acquérir jusqu'à environ 10 % du fabricant ; AMD investit par ailleurs 1 milliard dans l'offre d'actions de Meta. Pour les acheteurs de second rang, cette monnaie n'existe pas.
La Corée mesure l'autre face du cycle : 56,44 milliards de dollars de semi-conducteurs exportés en octobre, soit environ 49 % du total (Herald Business). La Banque de Corée envisage 50 à 100 milliards de moins en 2027 si les dépenses américaines ralentissent et si les prix baissent de 10 %.
Le Radar Stratégique
- Siemens : CVE-2026-58115, note 10,0, permet d'exécuter du code sans authentification sur les SIMATIC IoT2050 Advanced dotés de Node-RED. VulnCheck observe des tentatives depuis le 30 octobre ; correctif en 4.3.4.1 (The Hacker News).
- Risques d'entreprise : quatre des cinq premiers risques émergents de Gartner concernent l'IA, selon 308 responsables interrogés ; seuls 17 % des directeurs financiers voient plus de la moitié de leurs projets produire un gain mesurable (Help Net Security).
- Achat public : six États allemands retiennent Nextcloud hébergé par Ionos pour leurs écoles, accord-cadre de quatre ans, usage facultatif (L'Usine Digitale).
- Signal faible : Glow Labs observe des agents de code installant des serveurs MCP abandonnés, de mémoire : 98 % des cas étudiés. « The model's memory is now a package manager with no deprecation feed » (Help Net Security). Aucune exploitation constatée. Le sujet rejoint l'identité des agents discutée dans CyberPatch On Air.
Grille Décisionnelle
- Écrire ce qui est oral : demander à chaque fournisseur de calcul, par écrit, toute restriction de clientèle ou d'allocation imposée par le fabricant, avec préavis et capacité de repli.
- Couper l'exposition des équipements tiers : sous 30 jours, inventorier les automates et contrôleurs gérés par des prestataires, retirer leurs interfaces d'internet, exiger l'accès par VPN et le remplacement des modèles non maintenus.
- Auditer l'acceptabilité locale : avant toute réservation pluriannuelle, identifier les sites encore soumis à un vote, un moratoire ou un permis, et prévoir une clause de substitution.
Sources & Références
- Nvidia cloud partners cap china business(The Next Web, 4 novembre 2026)
- Nvidia tells cloud partners to cap chinese business at 49 percent(VKTR, 4 novembre 2026)
- Nvidias new 51 rule could shut chinas backdoor to ai chips(TheStreet, 4 novembre 2026)
- Daily Caller(Dailycaller, 3 novembre 2026)
- ad-hoc-news(Ad-hoc-news, 4 novembre 2026)
- The Wire China(Thewirechina, 1 novembre 2026)
- Over 100 european stores hit as supermarket fridge attacks resume(SecurityWeek, 4 novembre 2026)
- Second wave of cyberattacks hits(The Hacker News, 4 novembre 2026)
- L'Usine Digitale(Usine-digitale, 4 novembre 2026)
- CERT-FR(Cert, 4 novembre 2026)
- Ballotpedia(News, 3 novembre 2026)
- Stateline via Yahoo(Yahoo, 4 novembre 2026)
- Le Grand Continent(Legrandcontinent, 3 novembre 2026)
- AMD(Ir, 4 novembre 2026)
- AMD(Ir, 4 novembre 2026)
- Reuters via MarketScreener(Marketscreener, 4 novembre 2026)
- Herald Business(Biz, 4 novembre 2026)
- Tiger Brokers(Itiger, 4 novembre 2026)
- Attackers exploit critical siemens(The Hacker News, 4 novembre 2026)
- Ai strategy miscalculation gartner report(Help Net Security, 4 novembre 2026)
- L'Usine Digitale(Usine-digitale, 4 novembre 2026)
- Mcphantom deprecated mcp servers(Help Net Security, 3 novembre 2026)
- CyberPatch On Air, Eutarcus(Eutarcus, 4 novembre 2026)Accès Membre
- La quotidienne du 3 novembre, Eutarcus(Eutarcus, 3 novembre 2026)Accès Membre