Berlin veut la souveraineté sans l'autarcie, Vapor Panda industrialise l'intrusion et le réseau électrique borne la course à l'IA
Au Digital-Gipfel, Berlin vise un calcul IA quadruplé d'ici 2030 sans promettre d'autarcie. CrowdStrike décrit un espionnage chinois piloté par agents, et le réseau électrique devient la vraie limite du calcul. Trois arbitrages : tester la réversibilité, rejouer la réponse à incident, contractualiser l'énergisation.
Fichier audio indisponible ou en cours de préparation.
L'Édito : la souveraineté se mesure désormais en délais
Le mot a changé de registre à Berlin. Devant le Digital-Gipfel, Friedrich Merz a posé le 2 novembre une ligne de crête : éviter « à tout prix » de devenir « totalement dépendants de tiers » dans le développement et l'usage de l'IA, tout en précisant que la souveraineté « ne peut pas signifier que nous visions l'autarcie » (discours de la Chancellerie, traduction Eutarcus). Cette formule abandonne l'horizon de l'indépendance pour celui de la capacité à choisir. Karsten Wildberger, ministre allemand du Numérique, en a donné la version la plus nette : « Nous devons agir tant que nous avons encore la possibilité de choisir » (Handelsblatt).
Or cette possibilité dépend de deux horloges qui ne ralentissent pas. L'une est offensive : CrowdStrike documente une campagne d'espionnage où des agents exécutent jusqu'à 1 500 commandes par heure. L'autre est industrielle : SemiAnalysis prévoit 51,2 GW de capacité nette ajoutée hors Chine en 2027, quand la procédure européenne du Cloud and AI Development Act attendait encore, à sa dernière mise à jour du 20 septembre, la décision des commissions parlementaires.
Le fil de cette édition tient dans cet écart de rythmes. Une doctrine de souveraineté n'a de portée que si elle s'exécute plus vite que l'érosion des options. Pour un COMEX, la question utile n'est donc plus de savoir qui est souverain, mais combien de temps prendrait une sortie, une reprise après intrusion ou la mise sous tension d'une capacité réservée.
Berlin : un cap de calcul, une alliance, peu de contraintes
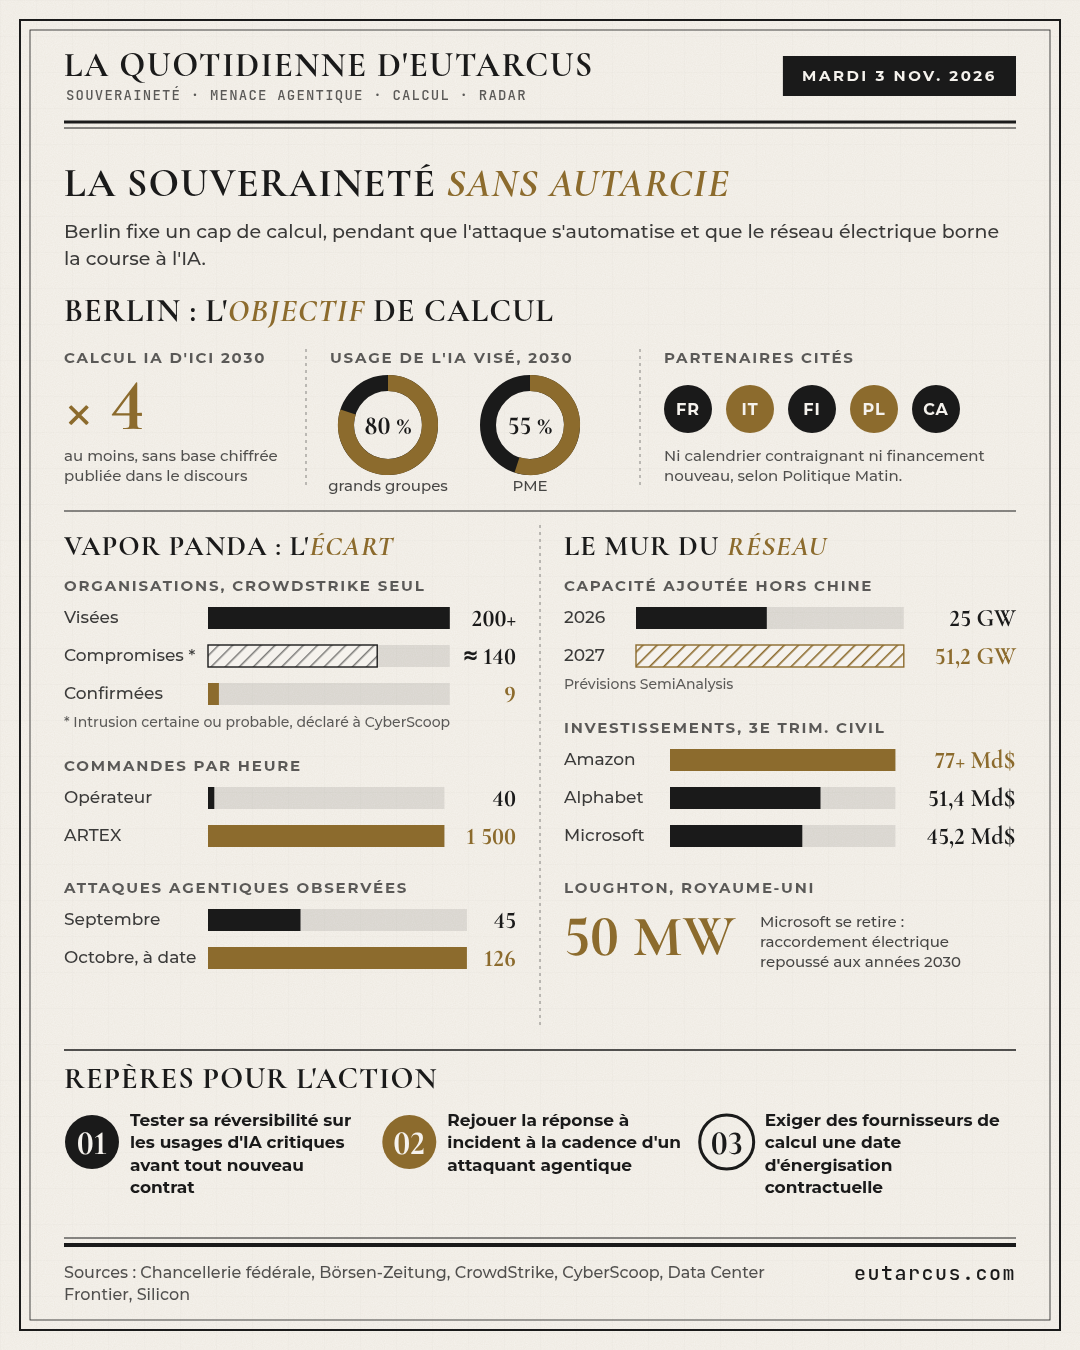
L'objectif central du sommet est chiffré : multiplier « au moins » par quatre les capacités de calcul en IA de l'Allemagne d'ici 2030, dans le cadre de la stratégie nationale des centres de données. Le discours ne publie pas de base de départ en gigawatts, ce qui limite toute vérification future. Merz y évoque aussi 12 milliards d'euros d'engagements privés dans les technologies clés. Le rapport de la task-force IA du Conseil de sécurité nationale vise, toujours pour 2030, 80 % des grandes entreprises et 55 % des PME utilisatrices, et plus de 10 % de la production économique fondée sur l'IA, selon la Börsen-Zeitung.
Côté alliances, le chancelier cite la France, l'Italie, la Finlande, la Pologne et le Canada, ainsi qu'une European Frontier AI Initiative. Le constat de départ est sévère. Oliver Falck, de l'institut ifo, juge qu'« aucun autre pays de l'UE n'est plus dépendant de l'étranger » dans les technologies de l'information ; le déficit allemand sur ces services atteignait 11 milliards de dollars en 2025. La demande existe pourtant : selon Bitkom, 96 % des entreprises interrogées préfèrent un fournisseur allemand d'IA, mais près des deux tiers refusent d'y sacrifier prix ou fonctionnalités.
Trois réserves s'imposent. Politique Matin relève l'absence de calendrier contraignant et de financement nouveau. Wildberger réclame une régulation « plus simple », et Markus Beckedahl, du Zentrum für Digitalrechte und Demokratie, doute du passage à l'acte : « Il se trouve toujours une raison pragmatique pour rester malgré tout chez les monopoles du Big Tech » (ZDF). Enfin, le CADA, proposé le 3 juin, reste au stade initial de la procédure selon les dernières données publiées.
Vapor Panda : 200 cibles, 140 ou 9 victimes selon le décompte
Le rapport de CrowdStrike du 29 octobre attribue à Vapor Panda, groupe lié à la Chine, une campagne lancée le 17 octobre contre plus de 200 organisations, dans au moins 14 pays sur 11 jours. L'outil est ARTEX, un cadre de test d'intrusion agentique, associé à DeepSeek et à un second modèle commercial. Dans une seule intrusion, les agents de planification ont consommé de l'ordre de 1,4 milliard de jetons en entrée. Parmi les cibles figurent, selon CyberScoop, la présidence et le bureau du Premier ministre d'un pays européen, ainsi qu'un opérateur télécom belge.
Le bilan appelle une lecture prudente. Le rapport public confirme une activité post-exploitation dans 9 organisations, et des attaques sur les identifiants dans au moins 12 autres. À CyberScoop, CrowdStrike avance un chiffre très supérieur : environ 70 % des cibles compromises ou présentant des indices de confiance moyenne, soit environ 140. Cet écart n'est pas expliqué, et ActuIA souligne que l'éditeur est seul à documenter la campagne.
La rupture réside dans la cadence. Adam Meyers, de CrowdStrike, oppose 40 commandes par heure pour un opérateur humain à plus de 1 500 avec ARTEX, et parle de « première fois » à cette échelle pour un acteur étatique. L'éditeur a compté environ 45 attaques agentiques en septembre et 126 en octobre à la date de sa publication. Ces mesures restent celles d'un vendeur de détection. Elles suffisent toutefois à poser la question opérationnelle : un centre de supervision organisé autour de relais humains, avec escalade en heures, peut-il encore contenir une progression latérale conduite à ce rythme ?
Le réseau électrique, frontière réelle de la course au calcul
SemiAnalysis, citée par Data Center Frontier, anticipe 25 GW nets ajoutés hors Chine en 2026 et 51,2 GW en 2027. Prudence : 11,9 GW de ce total relèvent de projets encore au stade de la planification. Goldman Sachs estimait en mai à 50-60 % seulement la livraison à l'heure des capacités américaines prévues à un ou deux ans. L'investisseur Brad Gerstner résume l'objection : « Les atomes et l'énergie, c'est difficile. »
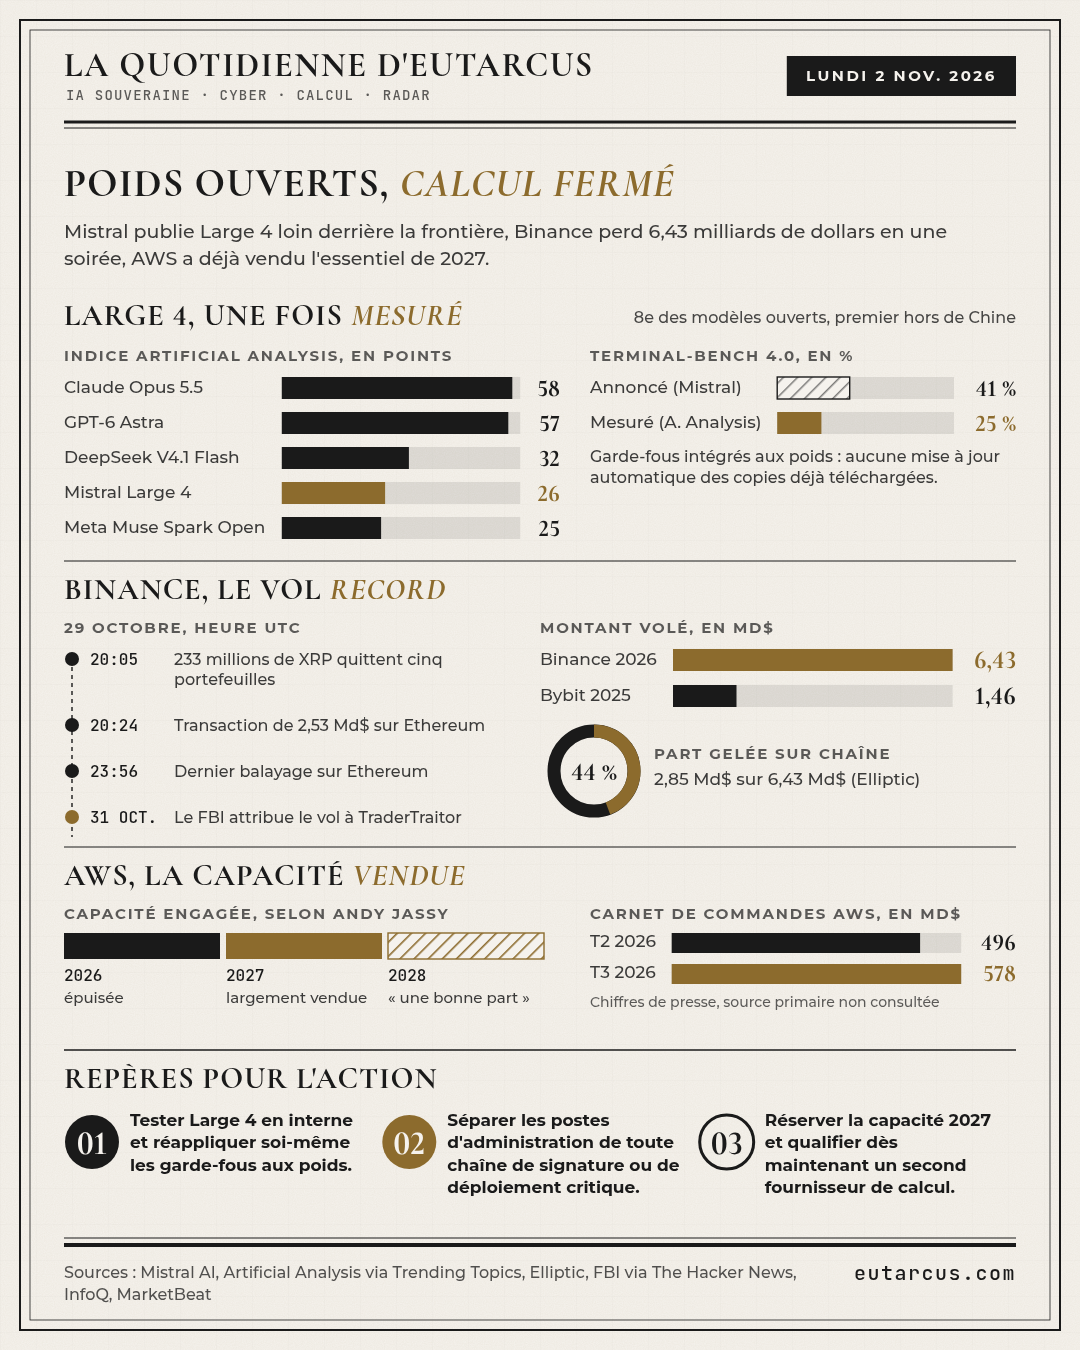
La finance enregistre déjà la tension. Amazon a dépensé plus de 77 milliards de dollars au troisième trimestre (Silicon), un effort dont l'édition d'hier détaillait le coût pour la trésorerie et la vente anticipée de la capacité AWS de 2027. Alphabet affiche 51,4 milliards d'investissements et -9,1 milliards de flux trimestriel, alors que Google Cloud a progressé de 103 % (PPC Land). Microsoft, à 45,2 milliards, reste sous les attentes parce que des livraisons de sites tiers ont pris du retard.
L'Europe fournit le cas d'école. À Loughton, près de Londres, Microsoft s'est retiré en octobre d'un projet Nscale de 50 MW : le raccordement électrique glissait vers les années 2030 (Network World). Microsoft parle d'une décision limitée à ce site. L'enseignement dépasse pourtant ce cas : une réservation de calcul ne vaut que par sa date de mise sous tension, et l'objectif allemand de quadruplement devra passer par la même file d'attente.
Le Radar Stratégique
- Ivanti : la CISA a inscrit le 30 octobre CVE-2026-111357 et CVE-2026-118527 à son catalogue de failles exploitées ; la première permet une élévation de privilèges jusqu'à root sur Connect Secure, avec échéance fédérale au 2 novembre (Centre canadien pour la cybersécurité, The Hacker Wire).
- Froid alimentaire, rebondissement : des magasins ICA et six Coop ont été touchés en Suède dans la nuit du 1er au 2 novembre, avec jusqu'à 55 °C relevés dans un congélateur ; aucun lien avec les attaques françaises n'est confirmé (Cyber Security News, CERT-FR).
- Logiciels espions : Apple a alerté des utilisateurs dans 99 pays, sans attribution, avant les dernières négociations du processus de Pall Mall (CyberScoop).
- Signal faible : JPMorgan refuse les agents externes dans les comptes clients, et Bank of America rappelle que le client répond de l'activité permise par le partage de ses identifiants (Malwarebytes). L'agent personnel devient un sujet de responsabilité contractuelle.
Grille Décisionnelle
- Tester la réversibilité : sur les usages d'IA critiques, chronométrer une sortie réelle du fournisseur avant tout nouveau contrat, et conditionner le renouvellement au résultat.
- Rejouer la réponse à incident à cadence agentique : simuler une progression de plus de 1 000 commandes par heure, mesurer le délai de confinement et automatiser l'isolement des identités compromises.
- Contractualiser l'énergisation : exiger des fournisseurs de calcul une date de mise sous tension, l'état du raccordement réseau et des pénalités ou une capacité de repli en cas de glissement.
Sources & Références
- Chancellerie fédérale(Discours de Merz, 3 novembre 2026)
- Börsen-Zeitung(KI-Nation 2030, 3 novembre 2026)
- Handelsblatt(KI-Allianz, 3 novembre 2026)
- Digitalgipfel(ZDFheute, 3 novembre 2026)
- Merz et la dépendance(Politique Matin, 3 novembre 2026)
- Cloud and AI Development Act(Parlement européen, 3 novembre 2026)
- Vapor Panda et ARTEX(CrowdStrike, 3 novembre 2026)
- Vapor Panda(CyberScoop, 3 novembre 2026)
- Vapor Panda(ActuIA, 3 novembre 2026)
- Data Center Frontier(The 50-Gigawatt Test, 3 novembre 2026)
- Amazon spending(Silicon, 3 novembre 2026)
- Alphabet's free cash flow(PPC Land, 3 novembre 2026)
- Network World(Loughton, 3 novembre 2026)
- Centre canadien pour la cybersécurité(Avis AV26-1035, 3 novembre 2026)
- The Hacker Wire(CVE-2026-111357, 3 novembre 2026)
- CERTFR-2026-ALE-012(CERT-FR, 3 novembre 2026)
- Supermarchés suédois(Cyber Security News, 3 novembre 2026)
- Notifications Apple(CyberScoop, 3 novembre 2026)
- Banques et agents(Malwarebytes, 3 novembre 2026)
- La quotidienne du 2 novembre(Eutarcus, 2 novembre 2026)Accès Membre